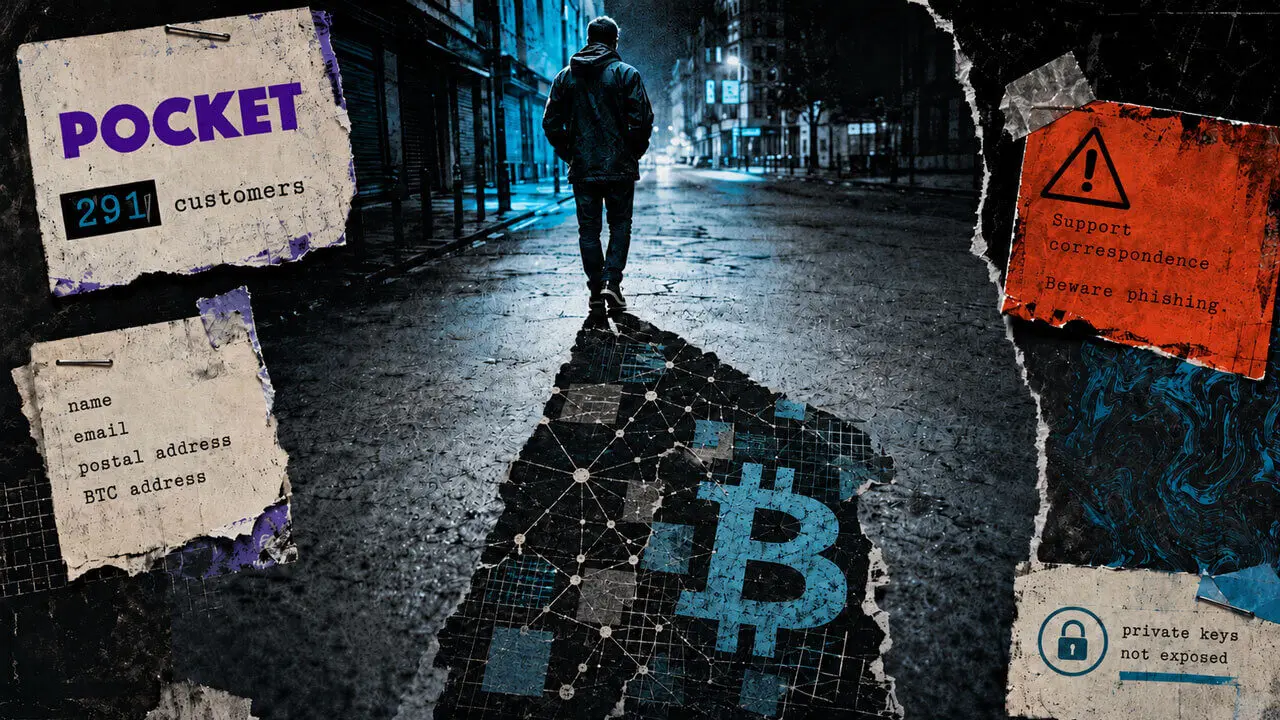
Cum au fost legate identitățile cu portofelele
O fractiune de securitate în baza de date de asistență a unei platforme de cripto a expus datele personale ale 291 de utilizatori, legând direct numele reale și locațiile cu adresele de portofel. Accesul neautorizat a fost descoperit în începutul septembrie, când echipa de securitate a observat activitate neobișnuită în jurnalurile interne. Deși atacatorii nu au putut accesa cheile private sau fondurile utilizatorilor, divulgarea informațiilor de identitate a generat serioase preoccupări privind confidențialitatea.
Știri de ultimă oră
 Bitcoin se lovește de un zid la 82.000$: Ce urmează pentru cea mai cunoscută criptomonedă?
 Duelul capitalului în crypto: XRP și Solana domină fluxurile de investiții
 Gemini, de la gloria IPO-ului la pragul unei achiziții: Valoarea bursei crypto s-a prăbușit cu 80%
 Bruxelles-ul pune sub lupă staking-ul crypto: urmează reguli mai stricte în UE?
Datele compromise au provenit dintr-un sistem de asistență utilizat pentru a stoca informațiile necesare pentru respectarea regulamentelor. Înregistrările includeau nume complete, adrese, adrese de e-mail, precum și date legate de conformitate — cum ar fi statusul KYC și istoricul tranzacțiilor. Analistii de securitate au confirmat că nu a fost furt de criptomonedă, dar expunerea datelor personale poate facilita atacuri de tip phishing sau inginerie socială utilizând informații personalizate.
Echipa de securitate a platformei a identificat fractiunea după ce a observat anomalii în jurnalurile de acces. Investigarea a arătat că atacatorul a putut intra într-o bază de date care stoca ticheturile de asistență și registrele de conformitate. Prin cruzarea numelor și adreselor cu adresele de portofel stocate în sistem, au reușit să ligueze 291 de conturi la identitățile reale din lume. Setul de date includea și timpurile interacțiunilor de asistență, ce ar putea ajuta atacatorii să determine când utilizatorii sunt cei mai activați.
Ce înseamnă acest lucru pentru confidențialitatea
Experții subliniază că cheile private nu au fost compromise — sistemul de gestionare a cheilor rămâne izolat și nicio semnătură de tranzacție nu a fost accesată. Totuși, incidentul arată cum datele secundare, păstrate în scopuri de conformitate, pot distruge anonimătatea în ecosistemul cripto, mai ales când utilizatorii se baza pe portaluri de asistență care stochează date personale.
Evenimentul evidențiază un risc crescut pentru utilizatorii care interacționează cu burse și servicii de portofel care păstrează înregistrări detaliate pentru conformitate. Chiar și dacă cheile criptografice sunt protejate, aglomerația datelor personale poate deveni o vulnerabilitate. Utilizatorii se confruntă acum cu un risc mai mare de scamuri tintețite sau furare de identitate. Întrebarea care apare este: câtă informație personală ar trebui să stocheze furnizorii de servicii și cum o pot proteja adecvat?
Regulatorii sunt probabil să examineze atent incidentul, deoarece acesta subliniază necesitatea unor standarde mai stricte de protecție a datelor în industria cripto. Unele burse au deja anunțat planuri pentru a limita cantitatea de date personale stocate în sistemele de asistență. În același timp, utilizatorii afectaţi sunt sfaturaţi să monitorizeze conturile pentru activități suspecte, să schimbe parolele și să activeze măsuri de securitate suplimentare, precum autentificarea în doi factori.
Întrebări frecvente
Q: Au fost furate criptomonedă în această fractiune? A: Nu. Atacatorii nu au accesat cheile private nici fondurile utilizatorilor. S-a expus doar datele personale și cele legate de conformitate.
Q: Câți utilizatori au fost afectaţi? A: 291 de utilizatori au avut identitatea și adresa de portofel legată în registrele expuse.
Q: Ce trebuie să facă utilizatorii după o astfel de fractiune? A: Utilizatorii trebuie să verifice activitatea contului, să schimbe parolele, să activeze autentificarea în doi factori și să rămână vigili fața de încercări de phishing care folosesc informațiile personale expuse.